보안
인증·인가, 접근 제어, 비밀정보와 의존성 안전을 다룹니다.
글 목록
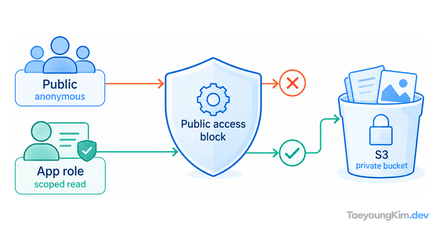
AWS S3 퍼블릭 액세스 차단: 버킷을 공개하기 전에 확인할 경계
S3 공개 접근을 차단하는 설정과 버킷 정책·객체 권한의 관계, 정적 웹 자산을 안전하게 제공하는 방법을 설명합니다.
보안2 분
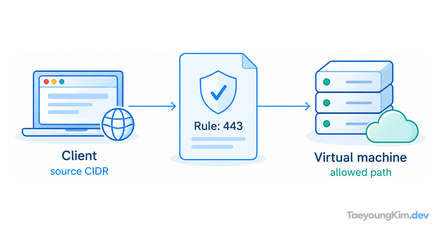
클라우드 NSG와 보안 그룹 인바운드 규칙: 포트를 열기 전 정할 것
인바운드 규칙에서 출발지·프로토콜·포트를 최소 권한으로 정하고, Azure NSG의 우선순위와 AWS 보안 그룹의 차이를 설명합니다.
보안3 분
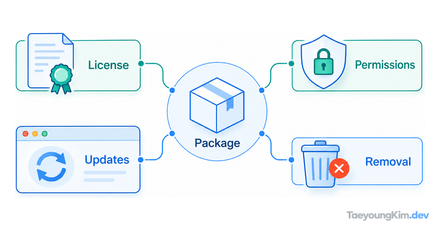
Flutter 패키지 라이선스와 유지 상태는 어떻게 확인할까?
패키지 기능만 보고 추가하지 않기 위해 라이선스, 유지보수, 권한, 의존성 범위를 확인하는 기준을 정리합니다.
보안3 분
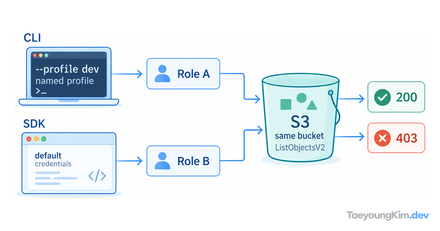
AWS CLI는 되는데 JavaScript SDK는 AccessDenied? 프로필·권한 확인법
같은 S3 버킷 조회가 CLI에서는 성공하고 Node.js SDK에서는 거부될 때, 실행 주체·자격 증명 출처·요청 권한을 구분해 확인하는 순서입니다.
보안5 분
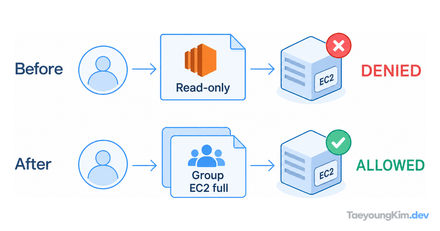
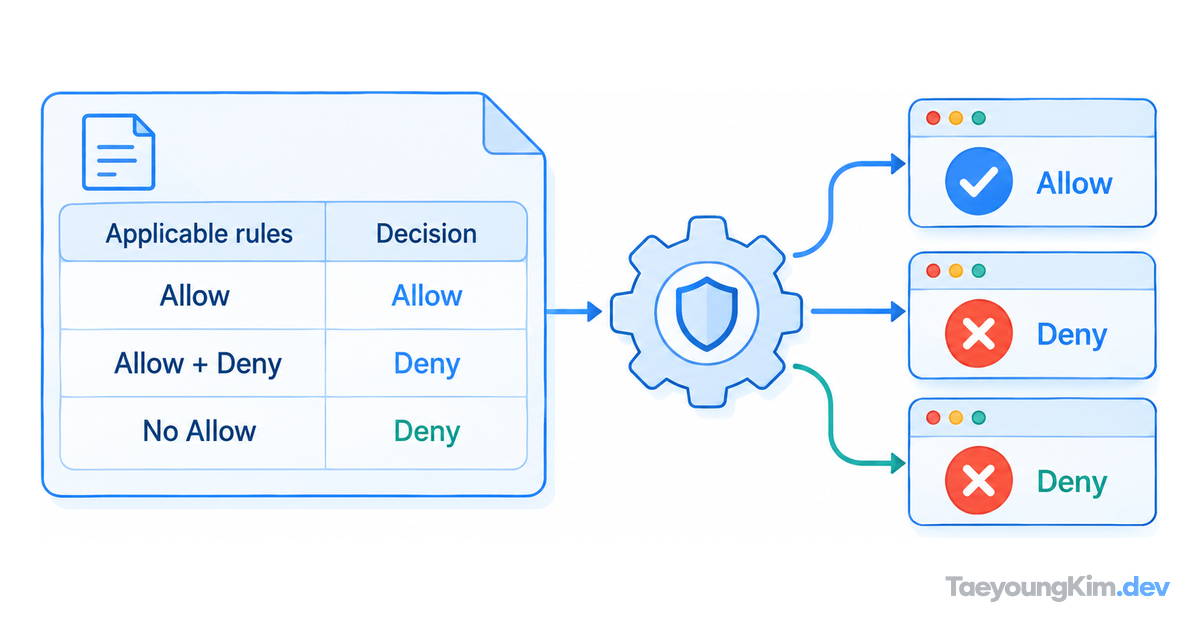
AWS IAM 읽기 전용 계정에서 EC2 생성이 거부되는 이유: 그룹 정책을 추가하면?
AmazonEC2ReadOnlyAccess 사용자에게 EC2 조회는 되지만 생성이 거부될 때, IAM 사용자·그룹 정책과 암묵적 거부·명시적 거부를 같은 요청으로 비교합니다.
보안4 분
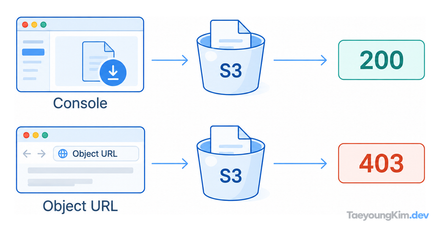
S3 객체 URL AccessDenied: 콘솔에서는 다운로드되는데 브라우저에서 403이 나는 이유
S3 콘솔 다운로드와 객체 URL의 요청 주체가 다른 이유를 살펴보고, 비공개 파일을 공유할 때 공개 설정 대신 presigned URL을 선택하는 기준을 정리합니다.
보안4 분